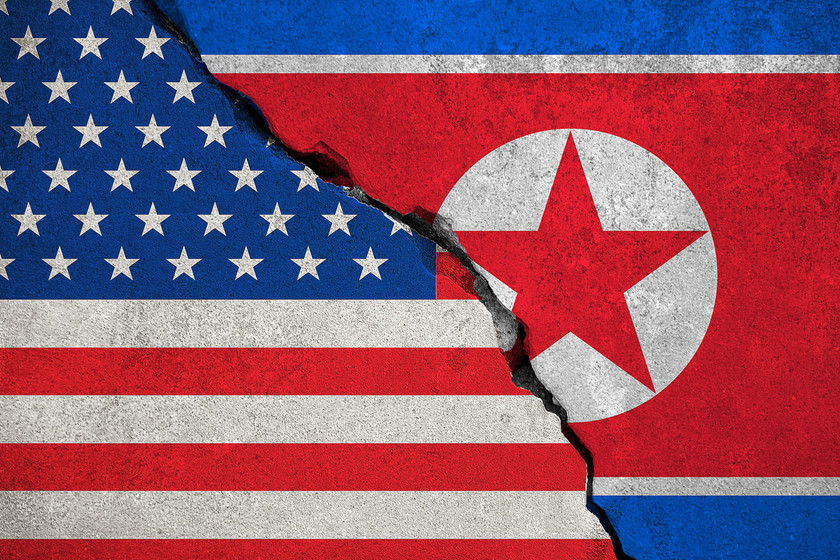
Statele Unite au acuzat oficial Coreea de Nord pentru atacul macro-informatic WannCry, care a afectat ultima sută de mii de computere din întreaga lume, din întreaga lume. Declarația oficială va ajunge astăzi, dar acuzația a fost avansată în această dimineață de Thomas P. Bossert, consilier de securitate al Administrației SUA, într-un articol publicat în Wall Street Journal
>.„Atacul a avut loc la nivel internațional și a costat milioane de dolari. Coreea de Nord este direct responsabilă”, a spus Bossert în acel articol. „Coreea de Nord a acționat deosebit de rău, în mare parte necontrolat, de mai bine de un deceniu, iar comportamentul său rău intenționat devine din ce în ce mai flagrant.”
Articolul publicat în această dimineață este doar o previzualizare a ceea ce va urma în următoarele ore, deoarece, potrivit unui înalt oficial al administrației, Casa Albă va face o declarație mai oficială mai târziu astăzi pentru a da vina pe Phenian.
„Nu facem această acuzație cu ușurință. Se bazează pe dovezi. Și nici nu suntem singuri în constatările noastre”, a spus Bossert. „Alte guverne și companii private sunt de acord. Regatul Unit atribuie atacul Coreei de Nord, iar Microsoft a urmărit atacul la filialele cibernetice ale guvernului nord-coreean.”
În scrisoare, consilierul de securitate al lui Trump îndeamnă guvernele și companiile private să ia măsuri comune pentru a se apăra împotriva acestor „actori dăunători” din spațiul cibernetic. Acești „actori răi” sau „actori dăunători” au inclus și Rusia și Iranul și au profitat de ocazie pentru a profita de măsuri precum . Sistemele de securitate Kaspersky din departamentele lor.
Așa cum am spus mai devreme, aceasta a fost doar o previzualizare a acuzațiilor pe care administrația Trump intenționează să le aducă Coreei de Nord pentru a-i considera răspunzătoare pentru atacul WannaCry. În următoarele ore este așteptată o declarație oficială în care să se dea detalii despre indiciile care i-au condus la această concluzie.
Coreea de Nord a fost suspectă de la început

WannaCry a fost unul dintre cele mai dăunătoare atacuri pe computer cu care ne-a lăsat 2017 și a afectat peste 300.000 de mașini din 150 de țări. A fost un ransomware care a blocat computerele afectate, le-a răpit conținutul criptându-le și apoi a cerut o răscumpărare în schimbul eliberării lor din nou.
Încă de la început primele suspiciuni au început să cadă asupra Coreei de Nord, de la atacul shared crackers a grupului de malware dezvoltat de către grupul nord-coreean Lazars. grup. În octombrie anul trecut, guvernul britanic a indicat și țara nord-coreeană ca posibilă persoană responsabilă pentru atac.
În acest moment, Statele Unite s-au limitat să acuze administrația nord-coreeană în general, dar fără a da nume sau a viza direct pe nimeni. Prin urmare, va trebui să așteptăm încă câteva ore pentru a afla restul acuzației și ce date exact folosesc Statele Unite pentru a da vina direct și oficial pe țara lui Kim Jong-un.
Via | Wall Street Journal
În investigația noastră tehnică | Coreea de Nord ar putea fi în spatele ransomware-ului WannaCry, dar nu există o dovadă definitivă