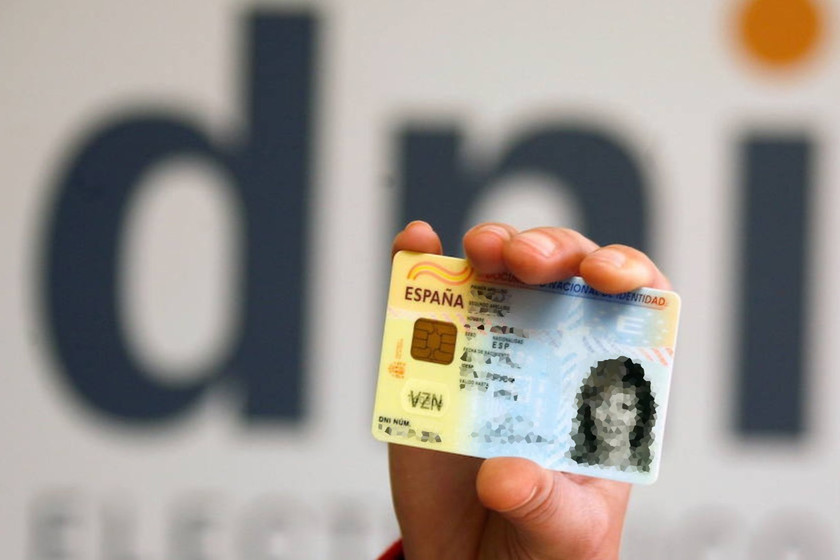
Ministerul de Interne al Spaniei a raportat prin intermediul Corpului Național de Poliție despre o problemă gravă de securitate în certificatul electronic al DNI electronic (DNIe). Acest lucru a provocat o reacție imediată: funcționalitatea certificatelor digitale a fost dezactivată pentru o parte din actualul DNIe.
PROBLEMA a fost detectată după ce s-a descoperit că aceleași vulnerabilități au fost prezentate în Estonia, unde acest document este parte integrantă a întregii operațiuni a serviciilor sale și unde au fost dezactivate peste 750.000 de certificate digitale pentru a evita rele mai mari. Mai jos vă explicăm dacă sunteți afectat, care este originea problemei și ce trebuie să faceți pentru a o rezolva cât mai curând posibil.
Cum să știi dacă ID-ul tău este afectat de încălcarea securității
După cum au indicat responsabilii Poliției Naționale, actele naționale de identitate afectate au fost eliberate începând cu aprilie 2015. Pentru a ști dacă DNI-ul nostru este afectat va trebui să fim atenți la unul dintre codurile de pe acel document.

Concret, numărul care se află sub așa-numitul IDEPS sau NUMĂR DE SUPPORT (în funcție de tipul de DNI electronic pe care îl avem în fiecare caz). Declarația oficială precizează că „se raportează că documentele ale căror certificate ar putea fi afectate sunt cele cu număr de suport după ASG160.000, care au fost emise după aprilie 2015”.
DNI este încă valabil ca document de identificare
Este important de reținut că, deși certificatul digital al acestor DNIe este dezactivat ca măsură de securitate, DNIe-ul continuă să se simtă perfect valabil ca document de identificare.

Aceasta înseamnă că dacă trebuie să efectuăm proceduri administrative precum cele comerciale sau private, DNI-ul continuă să-și mențină valabilitatea și același lucru se întâmplă de exemplu dacă îl folosim ca document de călătorie atunci când călătorim în practic toate țările Uniunii Europene.
Ce să faci dacă DNI-ul tău se numără printre cei afectați?
Dezactivarea acestor funcții va continua în timp ce securitatea DNI electronică este îmbunătățită, iar conform Poliției Naționale acest proces „se va face în viitorul apropiat”.

Această organizație indică, de asemenea, că atunci când actualizarea este disponibilă, cetățenii spanioli vor putea actualiza documentele „direct la Birourile de documentare”.
Nu există date precise pentru a putea accesa actualizarea, dar Corpul Național de Poliție indică că de îndată ce acest lucru va fi posibil „va fi informat cu promptitudine”. Dacă utilizați activ certificatul digital și sunteți afectat de problemă, cel mai indicat este să solicitați reînnoirea DNIe, deoarece așa cum se specifică printre noile caracteristici ale acestei reînnoiri:
În caz de furt, pierdere, deteriorare sau defecțiune a cipul electronic, trebuie să îl reînnoiești cât mai curând posibil și vei obține un nou document cu valabilitate deplină atunci când au mai rămas mai puțin de 90 de zile până la expirarea acestuia. Dacă depășește 90 de zile, vei obține unul nou cu valabilitatea anterioară.
Responsabii Poliției Naționale indică că pentru a solicita programarea prealabilă care permite obținerea sau reînnoirea atât a DNI-ului, cât și a pașaportului putem folosi site-ul Cita Previa eDNI-Pasaporte, în timp ce numărul de telefon oficial pentru procesarea programării este 060.
Originea problemei
După cum am explicat acum câteva zile, vulnerabilitatea se găsește într-o zonă largă într-o bibliotecă. Din cauza acestei probleme, un atacator ar putea calcula porțiunea privată a unei chei vulnerabile folosind doar porțiunea publică.

Acest lucru ar avea ca rezultat ca un atacator să poată uzurpa identitatea victimei pentru a decripta datele sensibile, a ascunde software-ul rău intenționat în software-ul semnat digital sau a ocoli protecția bazată pe aceste sisteme. Această bibliotecă de software a fost dezvoltată de producătorul german de cipuri Infineon și conform studiilor generează chei cel puțin de când slabe.
Această problemă a determinat guvernul estonian să indice că peste 750.000 de documente de identitate electronice erau vulnerabile la acest atac. Acest lucru a dus la dezactivarea certificatelor digitale pentru a preveni abuzul acestei vulnerabilități, a, șeful departamentului Kasjuedsa „Reședință electronică" care gestionează aceste documente.
Prim-ministrul Estoniei, Jüri Ratas, a explicat modul în care pericolul descoperit nu se limitează la diversele sisteme și alte documente de vulnerabilitate ale Estoniei, ci în diferite documente de vulnerabilitate <>, ci și alte sisteme de vulnerabilitate ale Estoniei. țări care folosesc cipurile de la același producător.
Korjus a explicat că nu există cazuri cunoscute de utilizare abuzivă a acestor documente sau că s-a profitat de defectul de securitate, iar în acest departament al guvernului estonian, aceștia 3 un nou sistem de criptare cu curbe elipticecare „este mai sigur și mai rapid decât certificatele SSL utilizate anterior”.
Vulnerabilitatea ar putea fi exploatată pentru acest furt de identitate într-un mod foarte simplu prin așa-numitul ROCA (Return of the Coppersmith Attack). Experții care au analizat problema au estimat că închirierea unui serviciu de cloud pentru a spăla o cheie vulnerabilă de 1024 de biți ar dura 25 de minute și 38 USD. Spărgerea unei chei de 2.048 de biți ar costa mult mai mult: 20.000 USD și nouă zile de calcule pentru aceste servicii.
Unii cercetători estimează că costul ar putea fi mult mai mic prin utilizarea plăcilor grafice pentru a efectua aceste calcule. Cele mai comune chei sunt cele cu 2.048 de buturi, iar ruperea acelor chei cu un sistem bazat pe mai multe GPU-uri s-ar putea face în doar câteva ore, potrivit experților, pe lângă reducerea semnificativă a costului la doar câteva sute de dolari.
Furnizorii de cipuri inteligente care au folosit aceste sisteme de securitate au încercat să reducă starea de alarmă. Oficialii guvernului estonien înșiși indică faptul că a profita de atac ar fi „complicat și nu ieftin” și că folosirea acestuia, de exemplu, pentru a-l folosi în fraude pe scară largă în votul electronic nu ar fi acceptabilă. Producătorul olandez de cipuri inteligente Gemalto a indicat, de asemenea, că numai cardurile sale IDPrime.NET ar putea fi afectate, dar nu a oferit prea multe informații despre cum să-l remedieze.
Analiza problemei abundă în comunitatea de experți în securitatea computerelor. Dan Cvrcek, de la firma de consultanță Enigma Bridge, a avertizat despre pericolele ale folosirii acestui tip de cipuri și a indicat că, deși soluțiile de actualizare a firmware-ului lor - precum cea propusă de Guvernul Estonian și de Interne - sunt valabile de către Guvernul Estonian și Ministerul nostru. problema poate persista.
De fapt, după cum ne-a spus Román Ramírez (@patowc), expert în securitate tehnologică și co-organizator al conferinței RootedCON, alți vectori de atac ar putea fi dezvăluiți în viitor, care continuă să le folosească și să pună în pericol. Soluția ar fi înlocuirea hardware-ului de bază, dar logic, așa cum a mai indicat Cvrek, este mult mai complex... și mult mai scump.
Exemplul Estoniei
Situația situația din Estonia este mai îngrijorătoare din cauza țarii de identitate electronică pe care o au cetățenii de identitate electronică. După cum a explicat un cetățean al acelei țări în comentariile unui articol din Ars Technica, a trecut doar o lună de când href="https://en.wikipedia.org/wiki/Estonian_municipal_elections,_2017">alegerile municipale, care ar fi putut fi compromise de utilizarea votului electronic, care a fost folosit mai mult ca niciodată în acea țară.
Trebuie ținut cont de faptul că populația Estoniei este de 1,3 milioane de persoane, ceea ce înseamnă că dezactivarea a 750.000 de certificate digitale afectează aproape întreaga populație adultă. Pericolele există în mod clar în această manipulare a rezultatelor electromagnetice, deoarece, potrivit acestui cetățean, Rusia și-a demonstrat deja interesul în influențarea rezultatelor ">
În acea țară, un număr mare de cetățeni, rezidenți și e-residentes „au primit mesaje de eroare din cauza volumului mare de persoane care își actualizează certificatele în același timp”, ceea ce a făcut ca guvernul lor să folosească în mod activ digital certificate la „servicii vitale, cum ar fi cadrele medicale din Estonia”. Procesul de actualizare a acestor certificate va dura până în martie 2018 în țara respectivă, dar există și alternativa utilizării serviciului Smart-ID care folosește telefonul mobil și codul PIN asociat cu identitatea documentelor de identitate estoniene. În investigația noastră tehnică | Certificat digital, tot ce trebuie să știți pentru a-l solicita și instala în browser