Puține dispozitive sunt la fel de stabile și discrete ca routerul. Abia ne gândim la ele, rareori le revizuim configurația și rareori le considerăm parte a dezbaterii de securitate. Sunt doar acolo, conectându-se. Această condiție le face un teren ideal pentru cei care doresc să treacă neobservați. O investigație recentă a dezvăluit că routerele ASUS sunt folosite ca parte a unei structuri de operare la distanță. Nu provoacă probleme, dar nu mai sunt doar un punct de acces la internet.
Conform SecurityScorecard, semnalul dezvăluie existența a ceva mai mult decât o anumită defecțiune. Cercetătorii au observat că un volum semnificativ de routere ASUS au prezentat același certificat TLS, cu o valabilitate de o sută de ani, care nu se încadrează în parametrii uzuali ai acestui tip de echipamente. Această coincidență ne-a permis să identificăm o campanie structurată, numită WrtHug, și să concluzionam că dispozitivele au fost modificate în mod coordonat pentru a rămâne conectate și operaționale fără a-și alerta proprietarii.
Cum funcționează WrtHug
Conform analizei, campania se bazează pe vulnerabilități prezente în routerele ASUS și în serviciul -iC- id="a>-iC-id="link">-iC-id="a>-iC-id=""a>-iC-id=" și dispozitive conectate din afara rețelei de domiciliu. Utilizând acel canal, atacatorii pot executa comenzi la nivel de sistem și pot modifica setările fără a necesita intervenția utilizatorului. Prezența certificatului TLS partajat acționează ca un semn al acestei modificări și arată modul în care routerele devin parte dintr-o infrastructură intermediară, utilă pentru a ascunde originea reală a activității.
AiCloud este o funcție integrată în routerele ASUS care vă permite să accesați fișierele stocate pe unități USB conectate la router sau în foldere partajate de pe un computer din afara casei. Poate fi folosit dintr-un browser sau printr-o aplicație mobilă, facilitând vizualizarea documentelor, fotografiilor sau videoclipurilor fără a fi fizic în rețeaua locală. Această capacitate legitimă de conectare la distanță, destinată confortului, înseamnă, de asemenea, că orice întrerupere a sistemului are consecințe mai ample dacă un actor extern ajunge să-l controleze.
Ce modele sunt în pericol
SecurityScorecard identifică mai multe modele ASUS afectate, multe dintre ele vechi sau aflate la sfârșitul vieții. Printre cei înregistrați se numără:
- 4G-AC55U
- 4G-AC860U
- DSL-AC68U
- GT-AC5300
- GT-AX11000
- RT-AC1200HP
- RT-AC1300GPLUS
- RT-AC1300UHP
Unele sunt încă folosite în locuințe, dar altele sunt instalate în birouri mici sau în afaceri care nu au reînnoit niciodată echipamentul. Trebuie remarcat faptul că, deși ASUS a publicat patch-uri de securitate, iar vulnerabilitățile sunt corectate oficial, cercetările indică faptul că majoritatea dispozitivelor compromise sunt EoL (sfârșitul vieții) sau modele învechite. Această combinație între lipsa suportului și echipamentele învechite multiplică riscul ca problema să persistă în timp.
Unde a fost detectată operațiunea
Cercetătorii au observat că routerele compromise sunt concentrate în Asia-Pacific, cu o prezență deosebit de mare în Taiwan și în alte țări din regiune precum Coreea de Sud, Japonia și Hong Kong. Dispozitivele active au fost înregistrate și în Rusia, Statele Unite și mai multe țări din Europa Centrală.
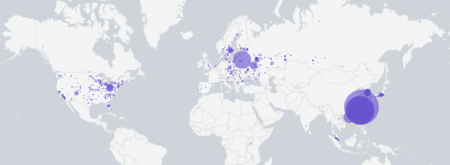 O hartă cu concentrația de dispozitive infectate | Imagine:
Un element notabil al raportului este că nu au fost identificate cazuri în China continentală, pe care analiștii îl interpretează ca o indicație contextuală, deși nu o dovadă a dreptului de autor. Sfera geografică confirmă că acesta nu este un fenomen local, ci mai degrabă o infrastructură distribuită.
Ce spun cercetătorii despre China
SecurityScorecard nu atribuie definitiv campania, dar notează că comportamentul observat pe routere coincide cu tacticile folosite anterior de actorii asociați cu China. Cercetătorii vorbesc despre „încrederea scăzută-moderată” că WrtHug este o campanie de facilitare a ORB operată de un actor pro-China, adică o rețea de dispozitive compromise care acționează ca noduri intermediare pentru a ascunde originea reală a operațiunilor viitoare. Dintre paralelele tehnice, analiștii evidențiază asemănări cu o campanie numită AyySSHush și utilizarea vulnerabilității CVE-2023-39780.
Ce să fac dacă am un router ASUS
Detectarea dacă un dispozitiv este compromis nu este ușoară, deoarece modificările introduse de WrtHug nu afectează funcționarea acestuia. Primul lucru este să verifici dacă modelul se numără printre cei care au încetat să mai primească suport și să instalezi, dacă există, cea mai recentă versiune de firmware disponibilă de pe site-ul ASUS, urmând recomandările notificărilor sale de securitate. Ca măsuri suplimentare, este recomandabil să dezactivați serviciile de la distanță care nu sunt utilizate, cum ar fi AiCloud, să examinați posibilul acces neautorizat și să luați în considerare înlocuirea echipamentului dacă acesta este deja la sfârșitul duratei de viață.
WrtHug arată că routerele de acasă nu mai sunt un element neutru. Sunt dispozitive mereu pornite, conectate și cu capacitate suficientă pentru a susține operațiuni discrete fără a le modifica funcționarea. Această combinație le face piese utile într-un tablou de bord digital care anterior părea rezervat pentru sisteme mai complexe.
Imagini | ASUS | SecurityScorecard
În investigația noastră tehnică | Correos și DGT sunt deja văzute pe scară largă, așa că escrocii și-au schimbat obiectivul: o aplicație pentru a plăti parcarea