NSA a spionat 35 de lideri mondiali, inclusiv unii din Spania [Actualizat]
Noile documente clasificate furnizate de Edward Snowden și publicate în The Guardian au permis descoperirea faptului că ...
Laborator de Analiză Tehnică Ofensivă, Cercetare a Amenințărilor Cibernetice și OSINT
Dinamica războiului cibernetic modern a depășit barierele atacurilor oportuniste, confruntându-se astăzi cu grupări de amenințare avansată persistentă (APT), ransomware cu extorcare multiplă și lanțuri de aprovizionare software compromise la nivel global. Laboratorul nostru de analiză investighează vectorii de atac în binar, publică evaluări tactice conform standardelor MITRE ATT&CK și promovează metodologii defensive de hardening pentru protejarea infrastructurilor guvernamentale și comerciale critice.
Dezasamblare aprofundată, identificarea erorilor de corupere a memoriei și publicare de analize tehnice post-patch.
Analiză statică și dinamică a mostrelor malițioase, extragerea indicatorilor de compromitere (IoC) și decriptare de payload-uri.
Colectare de informații din surse deschise, cartografierea infrastructurilor de comandă și control (C2) și threat hunting.
Implementarea arhitecturilor Zero-Trust, protocoale de monitorizare SIEM/EDR și atenuarea riscurilor în active expuse.
Noile documente clasificate furnizate de Edward Snowden și publicate în The Guardian au permis descoperirea faptului că ...
Institutul Național de Cercetare în Tehnologia Agricolă și Alimentară (INIA-CSIC) a suferit un incident de securitate ci...
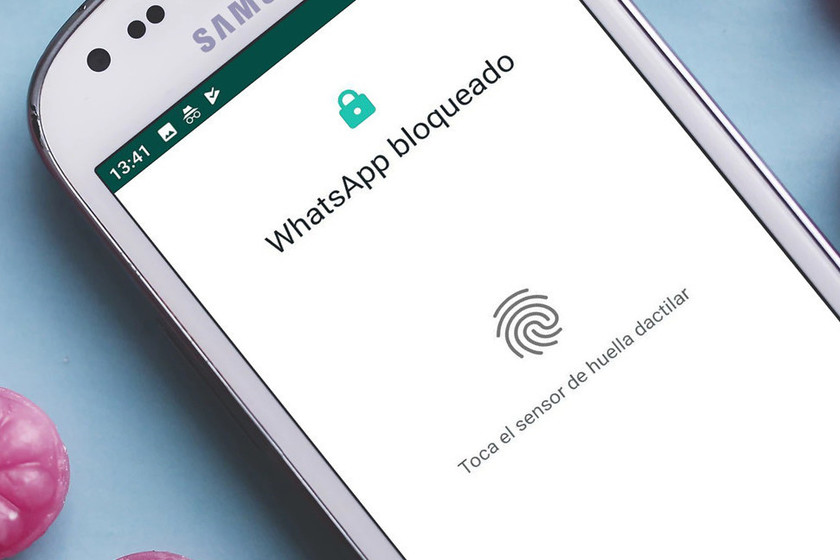
Opțiunea de securitate care vă permite să blocați accesul la WhatsApp folosind amprenta și-a făcut apariția în versiunea...
Se pare că Sony Pictures a găsit în sfârșit un „prieten” în odiseea sa particulară de a lansa controversatul film „The I...
Securitatea a aproximativ 800.000 de site-uri web care utilizează WordPress este în pericol. Popularul plugin SEO All in...
Un cercetător în domeniul securității, pe nume Sébastien Kaul, a descoperit recent o bază de date complet neprotejată pe...
Actualizare: serviciul lui Claude a fost restabilit și funcționează corect. Pot exista probleme în unele regiuni...
Unele sisteme de securitate folosesc o cortină de fum pentru a împiedica oamenii care încearcă să fure să ia proprietăți...
Ieri au fost momente grele atât la Everis, cât și la La Cadena SER. Ambele companii au fost atacate de un ransomware car...
Controversa este servită. Amazon intră cu forță în domeniul supravegherii prin utilizarea tehnologiei de recunoaștere fa...
În februarie a acestui an, guvernul rus a anunțat că și-a pregătit RuNet, o alternativă națională la internetul global c...
Firma VTech este binecunoscută în țara noastră, unde acest producător distribuie de multă vreme jucării cu o componentă ...
Compania Betabrand a fabricat blugi și o jachetă în colaborare cu compania Norton care au o caracteristică cu totul apar...
Modelele de inteligență artificială devin din ce în ce mai capabile și sunt folosite pentru a ataca dispozitive care, pâ...
Felicitări! Ai câștigat un iPhone. Regele Felipe al VI-lea anunță investiții. Lucrează în Primor și percepe până la 160 ...
Ieri s-au împlinit 25 de ani de la apariția primului vierme pe Internet, un cod rău intenționat care fusese dezvoltat de...
Respectăm cu strictețe standardul internațional ISO/IEC 29147. Nu publicăm detalii de exploatare acționabilă sau cod de tip Proof-of-Concept înainte ca producătorul software să fi emis un patch oficial de securitate și să fi expirat fereastra etică standard de 90 de zile.
Actorii de tip APT (Advanced Persistent Threat) dispun de finanțare masivă, adesea din partea unor state, acționând cu o persistență îndelungată în rețea fără a fi detectați, cu scop de spionaj industrial sau sabotaj strategic, spre deosebire de atacatorii oportuniști a căror motivație principală este răscumpărarea rapidă.
Măsurile esențiale includ generarea și verificarea riguroasă a SBOM (Software Bill of Materials), auditarea automată a dependențelor terțe cu semnături criptografice, izolarea mediilor de build și aplicarea principiului privilegiilor minime în toate etapele de dezvoltare.