Frauda de da: Poliția avertizează asupra riscului de a răspunde cu un cuvânt aparent inofensiv
Escrocherii telefonice devin din ce în ce mai complexe. Deși apelurile SPAM au fost interzise, trebuie să fim totuși a...
Laborator de Analiză Tehnică Ofensivă, Cercetare a Amenințărilor Cibernetice și OSINT
Dinamica războiului cibernetic modern a depășit barierele atacurilor oportuniste, confruntându-se astăzi cu grupări de amenințare avansată persistentă (APT), ransomware cu extorcare multiplă și lanțuri de aprovizionare software compromise la nivel global. Laboratorul nostru de analiză investighează vectorii de atac în binar, publică evaluări tactice conform standardelor MITRE ATT&CK și promovează metodologii defensive de hardening pentru protejarea infrastructurilor guvernamentale și comerciale critice.
Dezasamblare aprofundată, identificarea erorilor de corupere a memoriei și publicare de analize tehnice post-patch.
Analiză statică și dinamică a mostrelor malițioase, extragerea indicatorilor de compromitere (IoC) și decriptare de payload-uri.
Colectare de informații din surse deschise, cartografierea infrastructurilor de comandă și control (C2) și threat hunting.
Implementarea arhitecturilor Zero-Trust, protocoale de monitorizare SIEM/EDR și atenuarea riscurilor în active expuse.
Escrocherii telefonice devin din ce în ce mai complexe. Deși apelurile SPAM au fost interzise, trebuie să fim totuși a...
Pe 20 martie 2017, Kerem Albayrak, din Londra și în vârstă de doar 20 de ani, a trimis un e-mail către Apple Security pr...
În timp ce Elon Musk explică noul sistem de verificare de pe Twitter și se pregătește să intre în război cu Apple, un ut...
Telefónica a detectat o breșă de securitate în sistemele sale și își anunță clienții. Acum câteva săptămâni a suferit un...
Coșmarul pentru Yahoo nu se termină. În urmă cu câteva momente compania tocmai a confirmat un nou hack (da, altul), doar...
Într-una dintre acele știri care par incredibile și ar putea părea chiar o glumă, guvernatorul statului Washington, Jay ...
Încredințarea criptomonedelor noastre unei platforme de schimb implică presupunerea că cineva le va putea proteja 24 de ...
Companiile și guvernele din întreaga lume încep să înțeleagă cât de critic este să acorde atenție securității cibernetic...
În urmă cu câteva zile, Curtea Constituțională Franceză a aprobat un nou regulament conform căruia va putea revizui conț...
Relația dintre parolele serviciilor noastre web și noi a trecut prin trei faze: utilizarea memoriei, soluții generice (c...
Vrem să știm numărul de telefon al băncii, îl căutăm pe Google Maps și sunăm instantaneu. Dar dacă nu sunăm la bancă? Di...
Programele malware au încetat de mult să fie un lucru de lup singuratic. Pentru a arăta cele mai recente operațiuni inte...
La sfârșitul anului 2019, Alberto (numele schimbat pentru a-și proteja anonimatul) a detectat o problemă în munca sa. A ...
Dacă conexiunile noastre la internet sunt sigure depinde de criptarea datelor care circulă prin rețelele de comunicații....
Mișcarea Guvernului Indiei de a forța instalarea unei aplicații de securitate pe toate telefoanele mobile vândute în țar...
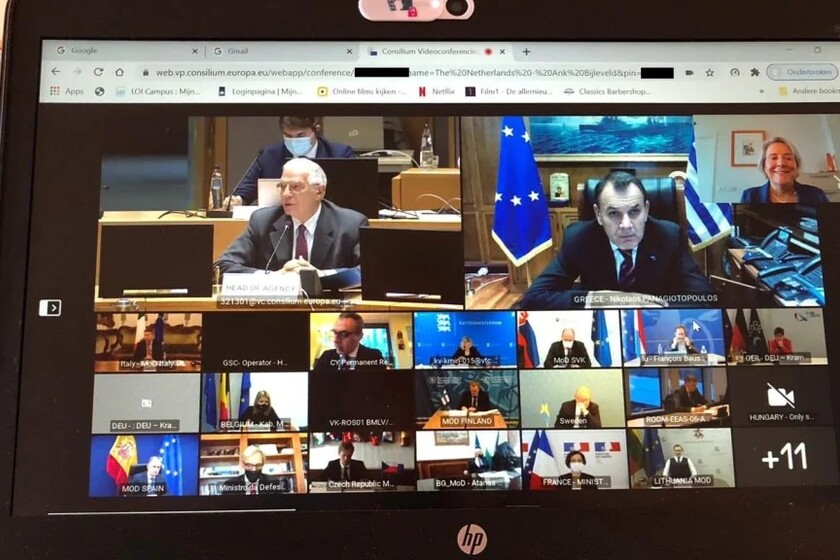
— Ştii că intri într-o conferinţă secretă? Josep Borrell, șeful politicii externe al Uniunii Europene, i-a spus lui Dani...
Respectăm cu strictețe standardul internațional ISO/IEC 29147. Nu publicăm detalii de exploatare acționabilă sau cod de tip Proof-of-Concept înainte ca producătorul software să fi emis un patch oficial de securitate și să fi expirat fereastra etică standard de 90 de zile.
Actorii de tip APT (Advanced Persistent Threat) dispun de finanțare masivă, adesea din partea unor state, acționând cu o persistență îndelungată în rețea fără a fi detectați, cu scop de spionaj industrial sau sabotaj strategic, spre deosebire de atacatorii oportuniști a căror motivație principală este răscumpărarea rapidă.
Măsurile esențiale includ generarea și verificarea riguroasă a SBOM (Software Bill of Materials), auditarea automată a dependențelor terțe cu semnături criptografice, izolarea mediilor de build și aplicarea principiului privilegiilor minime în toate etapele de dezvoltare.