LastPass a spus că hack-ul nu a fost grav. Experții nu cred la fel
În august anul trecut, responsabilii de LastPass au publicat o declarație prin care informau utilizatorii că serviciul l...
Laborator de Analiză Tehnică Ofensivă, Cercetare a Amenințărilor Cibernetice și OSINT
Dinamica războiului cibernetic modern a depășit barierele atacurilor oportuniste, confruntându-se astăzi cu grupări de amenințare avansată persistentă (APT), ransomware cu extorcare multiplă și lanțuri de aprovizionare software compromise la nivel global. Laboratorul nostru de analiză investighează vectorii de atac în binar, publică evaluări tactice conform standardelor MITRE ATT&CK și promovează metodologii defensive de hardening pentru protejarea infrastructurilor guvernamentale și comerciale critice.
Dezasamblare aprofundată, identificarea erorilor de corupere a memoriei și publicare de analize tehnice post-patch.
Analiză statică și dinamică a mostrelor malițioase, extragerea indicatorilor de compromitere (IoC) și decriptare de payload-uri.
Colectare de informații din surse deschise, cartografierea infrastructurilor de comandă și control (C2) și threat hunting.
Implementarea arhitecturilor Zero-Trust, protocoale de monitorizare SIEM/EDR și atenuarea riscurilor în active expuse.
În august anul trecut, responsabilii de LastPass au publicat o declarație prin care informau utilizatorii că serviciul l...
Acordul dintre Parlamentul European și Consiliul UE privind viitorul regulament care va pune bazele tehnice ale identită...
Camerele foto personale au fost însoțitorii de nedespărțit ale forțelor de poliție ale Statelor Unite în diferite locați...
Septembrie și octombrie sunt ocupate când vine vorba de inteligența artificială care își bagă nasul acolo unde nu ar tre...
Magnus Carlsen a fost descris drept „Mozart al șahului” pentru talentul său într-un joc pe care l-a dominat ca puțini al...
La începutul lunii noiembrie, Cadena Ser a fost afectată de un atac cibernetic ransomware care a afectat grav toate sist...
Apple vrea dreptate. Compania Cupertino se alătură Meta și lansează un proces împotriva Grupului NSO, compania responsab...
Se pare că Google vrea să concureze cu Facebook, văzând cine are cele mai multe defecte de securitate și impact asupra c...
Încă un capitol din tragedia pe care o trăiește Sony Pictures după atacul și scurgerea informațiilor companiei, unde chi...
Noile documente scurse de Edward Snowden și publicate în Washington Post oferă mai multe detalii despre colectarea masiv...
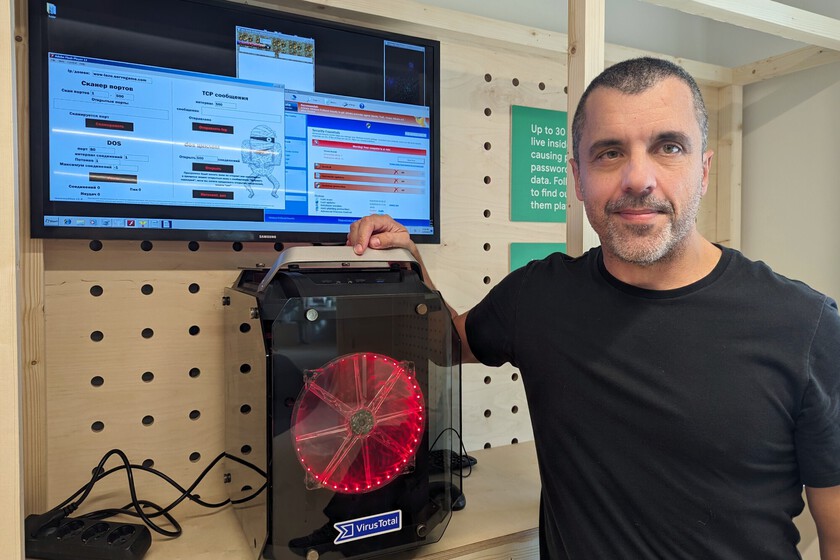
Arată ca un computer normal, dar este computerul cu cele mai multe programe malware instalate din lume. Echipa VirusTota...
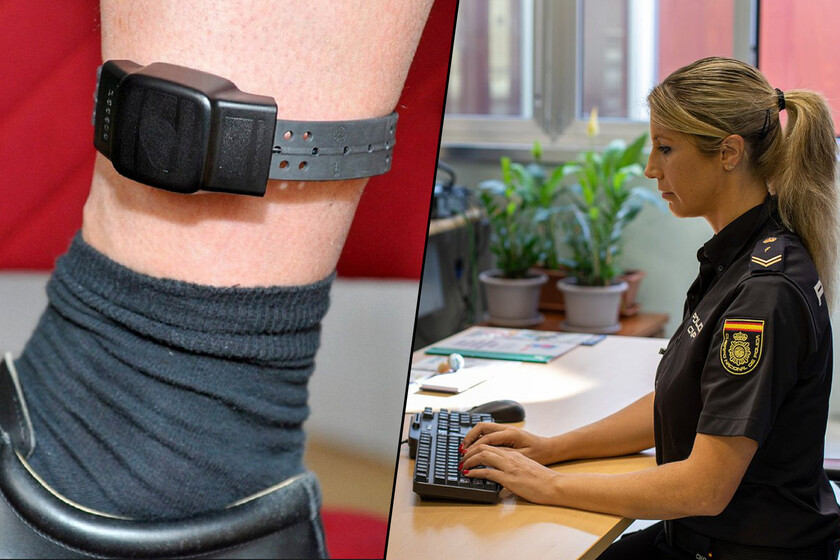
Sistemul Cometa, care gestionează brățările de control anti-abuz, a înregistrat marți un nou incident tehnic care a ajun...
Logitech este hotărât să facă saltul de calitate până la 720p în cadrul conferințelor sale video în toate domeniile în c...
Când ne gândim la un atac cibernetic, este ușor să ne imaginăm date furate, servicii blocate sau ecrane care nu răspund....
Opt dintre cele mai importante companii din lumea tehnologiei s-au unit cu scopul de a protesta deschis și oficial împot...
Dacă conexiunile noastre la internet sunt sigure depinde de criptarea datelor care circulă prin rețelele de comunicații....
Respectăm cu strictețe standardul internațional ISO/IEC 29147. Nu publicăm detalii de exploatare acționabilă sau cod de tip Proof-of-Concept înainte ca producătorul software să fi emis un patch oficial de securitate și să fi expirat fereastra etică standard de 90 de zile.
Actorii de tip APT (Advanced Persistent Threat) dispun de finanțare masivă, adesea din partea unor state, acționând cu o persistență îndelungată în rețea fără a fi detectați, cu scop de spionaj industrial sau sabotaj strategic, spre deosebire de atacatorii oportuniști a căror motivație principală este răscumpărarea rapidă.
Măsurile esențiale includ generarea și verificarea riguroasă a SBOM (Software Bill of Materials), auditarea automată a dependențelor terțe cu semnături criptografice, izolarea mediilor de build și aplicarea principiului privilegiilor minime în toate etapele de dezvoltare.