Hackerul care a reușit să deschidă patru milioane de apartamente cu o placă Arduino
Tipul tare pe care îl vedeți în imagine se numește Cody Brocious, este programator pentru Fundația Mozilla și probabil c...
Laborator de Analiză Tehnică Ofensivă, Cercetare a Amenințărilor Cibernetice și OSINT
Dinamica războiului cibernetic modern a depășit barierele atacurilor oportuniste, confruntându-se astăzi cu grupări de amenințare avansată persistentă (APT), ransomware cu extorcare multiplă și lanțuri de aprovizionare software compromise la nivel global. Laboratorul nostru de analiză investighează vectorii de atac în binar, publică evaluări tactice conform standardelor MITRE ATT&CK și promovează metodologii defensive de hardening pentru protejarea infrastructurilor guvernamentale și comerciale critice.
Dezasamblare aprofundată, identificarea erorilor de corupere a memoriei și publicare de analize tehnice post-patch.
Analiză statică și dinamică a mostrelor malițioase, extragerea indicatorilor de compromitere (IoC) și decriptare de payload-uri.
Colectare de informații din surse deschise, cartografierea infrastructurilor de comandă și control (C2) și threat hunting.
Implementarea arhitecturilor Zero-Trust, protocoale de monitorizare SIEM/EDR și atenuarea riscurilor în active expuse.
Tipul tare pe care îl vedeți în imagine se numește Cody Brocious, este programator pentru Fundația Mozilla și probabil c...
Astăzi, atacurile asupra Sony iau o nouă direcție, în urmă cu câteva ore Josh Earnest, secretarul de presă al Casei Albe...
Cu câteva zile în urmă a fost dezvăluit că NSA și GCHQ au reușit să se infiltreze în comunicațiile marilor centre de dat...
Ransomware-ul se prezintă de obicei ca o amenințare externă, difuză și greu de localizat, asociată cu grupuri criminale ...
În această dimineață vorbeam despre cazul VTech, dar există și alte jucării în care electronica și computerele prezintă ...
Trăim într-o lume din ce în ce mai conectată, în care amenințările digitale sunt aproape peste tot. Am văzut deja cum es...
Dragi trei magi: nu vreau un Google Home Mini, un Amazon Echo Look, un Nest Cam IQ sau orice alt dispozitiv conceput pen...
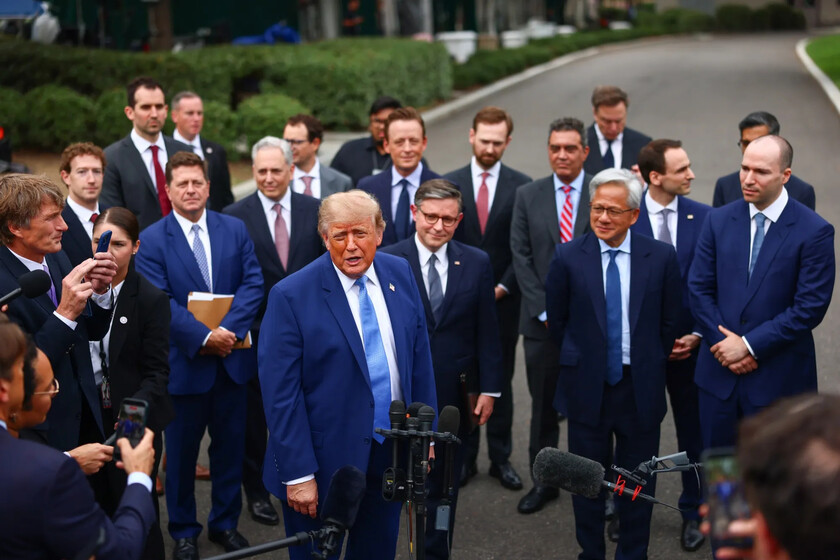
Întâlnirea dintre Administrația Trump și toți fanii AI de marți a avut ca scop să arate că există un ecosistem AI unit. ...
Operatorul Orange a anunțat luni că unul dintre furnizorii săi a suferit o breșă de securitate. Ca urmare a incidentului...
Windows XP refuză să moară. Nu este nimic nou. Și vorbim despre un sistem de operare care a fost lansat în 2001 și care ...
Intel se află într-o poziție foarte complicată după ce a emis o alertă de securitate care confirmă că multe dintre noile...
Deși sunt avertismente, nu sunt la fel. Profitând de faptul că se vorbește mult despre alertele mobile ale Protecției Ci...
Pentru prima dată, cercetătorii în domeniul securității cibernetice au surprins un grup de agenți AI autonomi care roamb...
HP continuă să acumuleze controverse legate de confidențialitate, deși în acest caz s-au grăbit să o rezolve. Cercetător...
Acest lucru devine, din păcate, o întâmplare de zi cu zi. Astăzi, Imgur, unul dintre cele mai utilizate site-uri web de ...
Managerii de parole pot fi foarte folositori atunci când vine vorba de stocarea și păstrarea în siguranță a datelor noas...
Respectăm cu strictețe standardul internațional ISO/IEC 29147. Nu publicăm detalii de exploatare acționabilă sau cod de tip Proof-of-Concept înainte ca producătorul software să fi emis un patch oficial de securitate și să fi expirat fereastra etică standard de 90 de zile.
Actorii de tip APT (Advanced Persistent Threat) dispun de finanțare masivă, adesea din partea unor state, acționând cu o persistență îndelungată în rețea fără a fi detectați, cu scop de spionaj industrial sau sabotaj strategic, spre deosebire de atacatorii oportuniști a căror motivație principală este răscumpărarea rapidă.
Măsurile esențiale includ generarea și verificarea riguroasă a SBOM (Software Bill of Materials), auditarea automată a dependențelor terțe cu semnături criptografice, izolarea mediilor de build și aplicarea principiului privilegiilor minime în toate etapele de dezvoltare.